


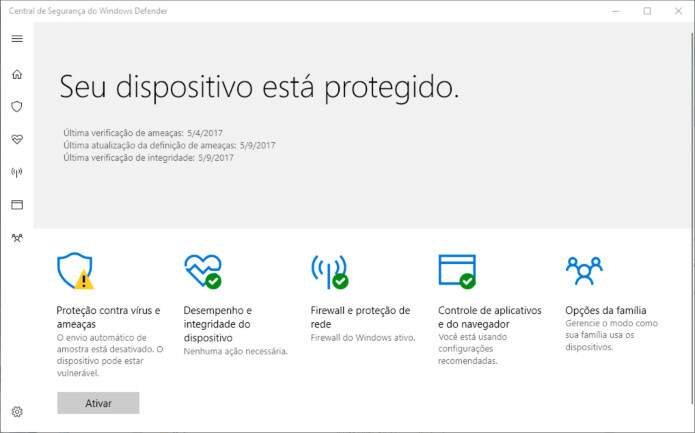
A Microsoft lançou nesta segunda-feira (8) uma atualização crítica para o “Malware Protection Engine”, o componente responsável pelo antivírus do Windows, o Defender, e outros produtos de segurança da companhia. A atualização corrige uma brecha encontrada por pesquisadores do Google e que pode ser explorada de diversas maneiras para instalar vírus e controlar totalmente um sistema vulnerável: basta que o antivírus do Windows examine um arquivo especialmente criado para explorar o erro.
A atualização será aplicada automaticamente para todo os usuários dos produtos afetados que estiverem conectados à internet, pois o componente vulnerável é atualizado juntamente com o antivírus.
Como o problema está no próprio antivírus do sistema, qualquer arquivo analisado pelo antivírus pode acionar a falha. Visitar um site ou mesmo receber um e-mail em um aplicativo local, como o Outlook, poderia ser suficiente para fazer com que um arquivo malicioso seja analisado pelo antivírus, criando uma oportunidade de ataque.
A brecha foi descoberta pelos pesquisadores do Google Tavis Ormandy e Natalie Silvanovich do Projeto Zero, uma iniciativa do Google que financia pesquisadores para analisar a segurança de qualquer software de relevância do mercado. Ormandy já encontrou diversas brechas em programas de segurança, inclusive em produtos da Symantec, Kaspersky Lab, Trend Micro, AVG, Avast e Sophos.
Apensar das várias possibilidades abertas para invasores e da severidade da brecha, a Microsoft acredita que é improvável que ela seja realmente explorada. Como a atualização deve ser rapidamente instalada nos sistemas vulneráveis, não haverá tempo para os criminosos tirarem proveito do problema. A Microsoft afirma que não há relatos de que a brecha chegou a ser explorada em ataques reais. Para Ormandy, a brecha pode ser “a pior falha de execução de código do Windows na memória recente”. (AG)