Por Redação O Sul | 1 de outubro de 2023
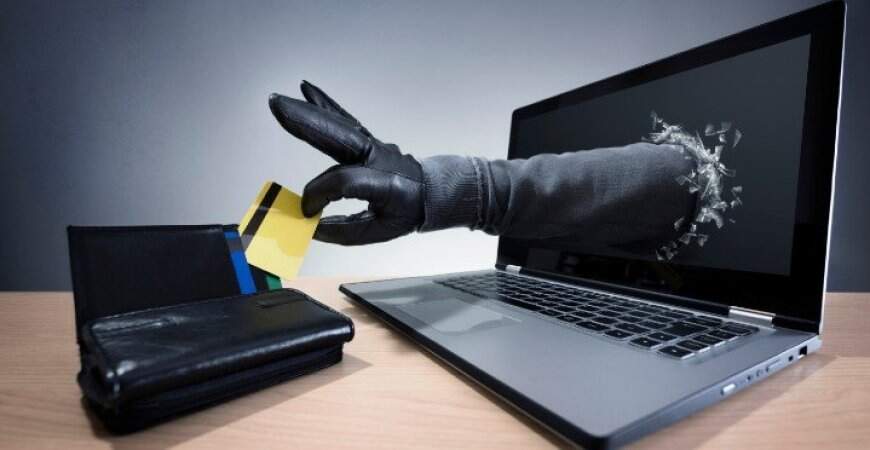
Golpes financeiros começam quase sempre de maneira parecida. Na maioria das vezes, o contato de uma falsa central alerta o consumidor sobre uma suposta tentativa de fraude na conta bancária e, a partir daí, com as técnicas da chamada engenharia social, induz o cidadão a práticas que o deixam cada vez mais vulnerável. Com o golpe do acesso remoto, também conhecido como mão fantasma, não é diferente.
Na forma mais comum, o correntista é levado a instalar um aplicativo de acesso remoto no celular e, a partir daí, o criminoso consegue informações que permitem acessar o aplicativo bancário da vítima em outro smartphone, computador ou tablet, diferente daquele em que está originalmente instalado. Assim, faz empréstimos, transações Pix e saques em aplicações financeiras.
Mas é possível também que os golpistas consigam o acesso remoto ao aplicativo sem nenhum contato com o consumidor, usando dados vazados ou durante uma conexão via rede de wi-fi aberta. Os bancos informam que estão aprimorando mecanismos para eliminara as vulnerabilidades.
Os bancos têm como impedir que criminosos façam o acesso remoto ao aplicativo do correntista? Essa era a pergunta que motivou um teste realizado pelo Instituto Brasileiro de Defesa do Consumidor (Idec). Após questionar Bradesco, Itaú, Nubank e Santander sobre as medidas que adotavam para impedir o golpe, técnicos da equipe de Serviços Financeiros da entidade testaram o acesso remoto aos aplicativos dos quatro bancos e constataram falha de segurança.
Apenas o Itaú bloqueou a transação maliciosa. Nos aplicativos de Nubank e Santander foram enfrentados alguns obstáculos ao acesso, mas os técnicos do Idec, apesar de não serem especialistas em tecnologia, conseguiram ultrapassá-los. Na plataforma do Bradesco, não houve entraves.
“Se os bancos não podem oferecer segurança fora do aplicativo não poderiam oferecer esse serviço. E muito menos podem transferir ao consumidor essa responsabilidade e se negar a ressarci-los quando o golpe acontece”, diz Ione Amorim, coordenadora de Serviços Financeiros do Idec.
Ione destaca que o objetivo do teste é apontar a responsabilidade dos bancos em garantir a proteção de seus clientes e reafirmar o direito do consumidor a ser ressarcido do seu prejuízo, já que, para o Idec, há formas de as instituições evitarem esse tipo golpe.
Segurança 100% é utopia
Para Emílio Simoni, CEO da AHT Security, de um lado está a segurança e do outro a usabilidade do cliente: “É uma escolha de cada banco. E nunca vai se garantir 100% . Para ter segurança de 100% só desligando todos os dispositivos, o que é uma utopia, a perda da praticidade do internet banking. A solução para as fraudes não é só tecnológica, mas de educação e conscientização do consumidor, como os bancos começam a fazer agora.
Na avaliação de Pedro Saliba, coordenador da Data Privicy Brasil, no entanto, entre oferecer uma comodidade ao consumidor de acessar remotamente seu aplicativo ou garantir segurança, a prioridade deve ser sempre a segurança. Ele ainda ressalta:
“Assim como prevê o Código de Defesa do Consumidor, a Lei Geral de Proteção de Dados (LGPD) determina que o ônus da prova é do operador dos dados. Ou seja, é o banco que deve comprovar que o cliente fez aquela operação, não é o consumidor que precisa provar que foi vítima de um golpe”.
Servidora pública aposentada, Maria do Carmo Marques Constantino, de 67 anos, teve um prejuízo de mais de R$ 26 mil após ser vítima de um golpe da mão invisível em março deste ano. Cliente do Nubank, ela acionou o banco pelo chat do aplicativo para pedir a contestação de uma compra. Dias depois, recebeu uma ligação de um pessoa que, se passando por atendente do banco, dizia entrar em contato para concluir o pedido que ela havia feito.
Não era uma funcionária do banco, mas uma golpista que tinha todos os dados pessoais da vítima e a convenceu a acessar o app. Com a ferramenta desbloqueada, deu-se o golpe. A tela do celular de Maria do Carmo ficou preta, e ela perdeu o controle do aparelho, que precisou ser restaurado no modo fábrica.
“Como estava esperando um contato, acreditei na ligação. Quando consegui acessar a conta, vi que tinham feito três empréstimos, de R$ 18,5 mil, R$ 5 mil e R$ 3 mil, e transferências via Pix dos valores”, diz a consumidora, que conta que restringia suas movimentações ao uso do cartão e a transferência mensal de dinheiro de outro banco para pagamento da fatura.
Maria do Carmo registrou o caso numa delegacia e acionou o banco, que não a ressarciu do prejuízo. O caso está tramitando na Justiça.


Os comentários estão desativados.