Por Redação O Sul | 2 de junho de 2015
Quem ainda não baixou o recurso de ligações do aplicativo WhatsApp deve prestar atenção: pesquisadores do Kaspersky Lab, companhia russa de segurança em computação, detectaram várias ações mal-intencionadas que se utilizam da novidade em ataques cibernéticos.
Até o momento, de acordo com os pesquisadores, tais ataques distribuem links suspeitos de instalação de programas móveis para a plataforma Android, em um esquema chamado “pay-per-install” (“instalações patrocinadas”, na tradução).
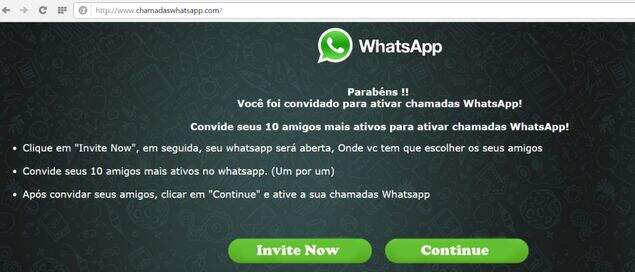
Essas mensagens chegam ao usuário por meio de algum contato conhecido e convidam as “vítimas” do golpe a entrar em sites específicos onde supostamente é possível ativar o recurso de ligações gratuitas.
Depois, o usuário é instruído a mandar essa mensagem para mais dez contatos para que seu serviço seja ativado. Só assim uma página irá se abrir, apresentando vários apps “duvidosos” que podem ser baixados – os pesquisadores ressaltam que o formato e o conteúdo dessa página variam de acordo com a localização dos usuários.
Essa não é a primeira vez que se descobre tentativas de ataques na rede através do recurso. Há cerca de um mês, alguns usuários receberam mensagens que prometiam desbloquear a nova função de ligações gratuitas, mas na realidade, acabava sendo um golpe para mostrar anúncios e encher os contatos de spam.
Para conseguir ativar o recurso, que está disponível apenas para usuários de Android, basta pedir a algum amigo que já tenha o recurso para lhe ligar. Dessa forma ele será ativado em seu smartphone. (Folhapress)


Os comentários estão desativados.