Por Redação O Sul | 14 de dezembro de 2021
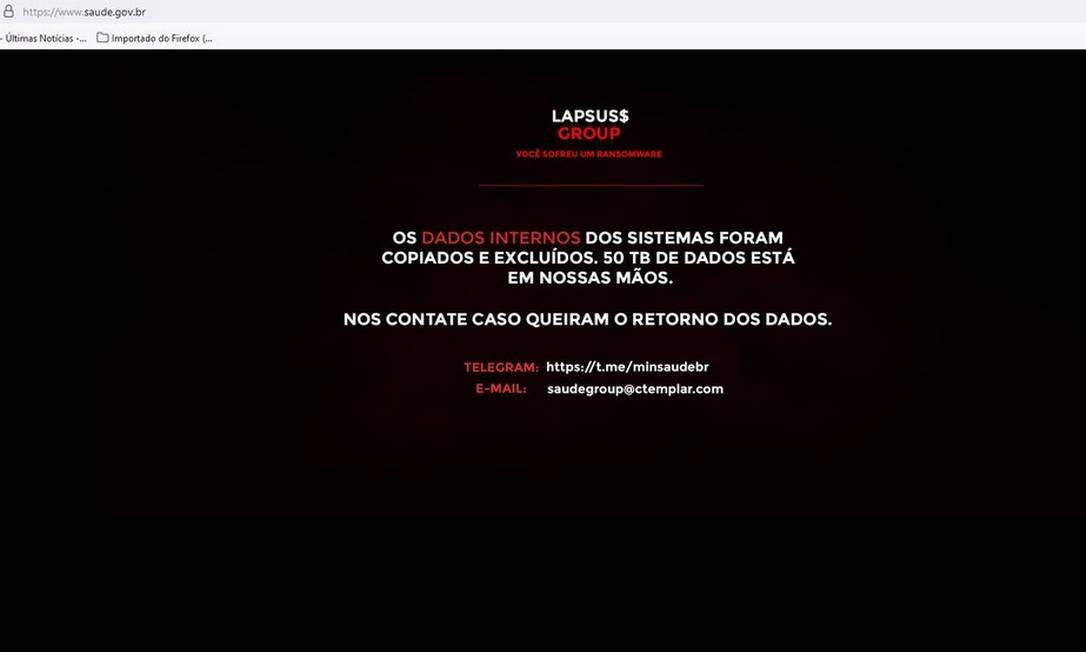
O Gabinete de Segurança Institucional (GSI) da Presidência da República levantou indícios de que o grupo hacker, que invadiu os sistemas do Ministério da Saúde e da Economia nos últimos dias, teve acesso à nuvem dos provedores por meio do login e senha de um funcionário do governo. Esse servidor ainda não teria sido identificado.
Em alerta emitido a todos os ministérios, o GSI informou que “alguns casos de instrusão têm ocorrido com o uso de perfis legítimos de administrador”. Essa constatação levou o órgão a fazer uma série de recomendações aos gestores de segurança cibernética do governo, como “bloquear imediatamente” a senha de servidores e colaboradores que estejam de férias ou licença, adotar “política de privilégios mínimos” a usuários, exigir a utilização de ferramentas de autenticação mais rigorosas e reavaliar as políticas de backup.
Há várias formas de roubos de login e senha. As mais comuns são por meio de “emails maliciosos” que induzem o administrador a fornecer dados ou clicar em algum link suspeito que permite a entrada de um vírus.
O primeiro ataque cibernético ocorreu na última sexta-feira (10) no sistema do ConecteSUS e nas plataformas que monitoram a evolução da covid-19 e do Programa Nacional de Imunização (PNI), todos do Ministério da Saúde. Depois, os hackers atacaram as páginas da Escola Virtual e da Agência Nacional de Transportes (ANTT), vinculados ao Ministério da Economia. Nesta segunda-feira, a pasta da Saúde voltou a ser alvo de uma nova intrusão, conforme admitiu o ministro Marcelo Queiroga.
As invasões teriam sido feitas por um mesmo grupo que se autodenomina Lapsu$. Nas mensagens que deixaram nos sites oficiais, chamadas de “pichação virtual”, os hackers alegam terem “sequestrado” mais de 50 terabytes de dados governamentais e pedem um resgate em dinheiro.
Além dos especialistas do GSI, a Polícia Federal também abriu inquérito para apurar os ataques hackers e, a partir de uma perícia inicial, concluiu que os sistemas não foram “criptografados”— ou seja, que as informações não foram embaralhadas e bloqueadas pelos criminosos. Não há confirmação ainda se o grupo realmente teve acesso a dados sigilosos.
Nesta terça-feira (14), os sistemas do Ministério da Economia foram restabelecidos, mas os da Saúde continuavam fora do ar.


Verificação de Email - você receberá um email de confirmação após enviar o seu primeiro comentário, mas ele só será publicado depois que você clicar no link de verificação enviado para a sua conta de e-mail para confirma-lo. Os próximos comentários serão publicados automaticamente por 30 dias!
O longin do meu telefone está um inferno as vezes consigo responde e outras nao! Nunca havia acontecido isso, já refiz meu csdastro e ainda dependo da reportagem nao consigo responder.