Por Redação O Sul | 1 de dezembro de 2018
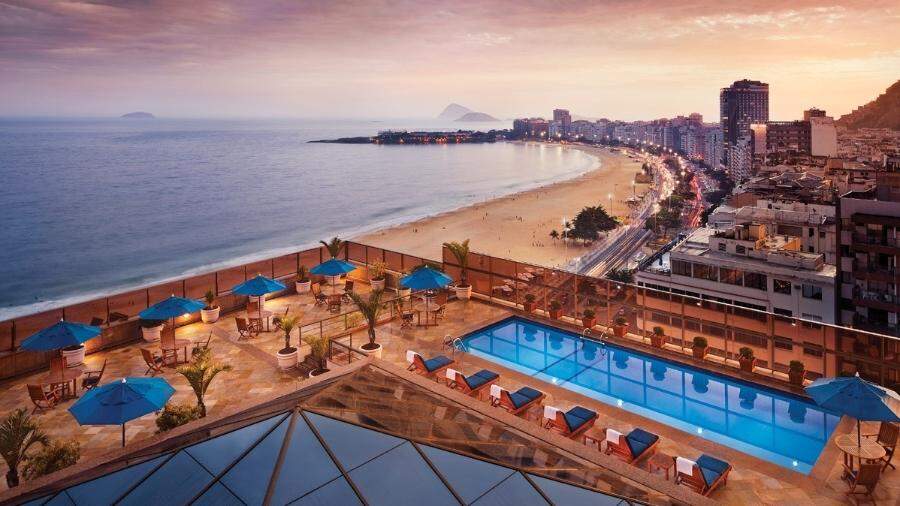
A Marriott, uma das maiores redes de hotel do mundo, anunciou que teve uma brecha de segurança que pode ter exposto informações pessoais de mais de 500 milhões de pessoas desde 2014. Em um documento registrado na SEC (a versão norte-americana da Comissão de Valores Mobiliários), a Marriott explicou que ficou sabendo da brecha em 8 de setembro, quando uma ferramenta de segurança alertou os administradores que alguém estava tentando obter acesso não-autorizado em seu sistema de reserva Starwood nos Estados Unidos.
Em nota, a rede explicou: “A Marriott rapidamente buscou com especialistas de segurança para ajudar a determinar o que ocorreu. A Marriott descobriu durante a investigação que houve acesso não autorizado à rede Starwood desde 2014. A companhia recentemente descobriu que um intruso copiou informações criptografadas, e executou tarefas para removê-las. Em 19 de novembro de 2018, a Marriott conseguiu decriptar a informação e determinar que os conteúdos eram da base de dados de reserva da Starwood.”
A forma como o comunicado está escrita é um pouco confusa, mas, ao que indica, que eles dizem que os intrusos conseguiram obter uma cópia criptografada da base de dados antes de tentar remover as evidências das atividades deles. Procurada por jornalista para esclarecer sobre o que ocorreu, a rede de hotéis, por meio de um porta-voz, apenas disse que “eles não tem mais informações específicas do incidente.”
A rede de hotéis disse que sua equipe ainda “está identificando informações duplicadas” em sua base de dados, mas acredita que os hackers conseguiram ter acesso a dados de 500 milhões de hóspedes. É uma série de itens.
A lista inclui “algumas combinações de nome, endereço, telefone, e-mail, número de passaporte, informações do SPG (Starwood Preferred Guest), data de nascimento, gênero, informações de checkin e checkout, data de reserva e preferências de comunicação”.
Além disso, parece que informações de cartão de crédito também foram obtidas, mas estavam escondidas com a criptografia AES-128. Ainda não está claro se os atacantes também obtiveram as chaves necessárias para descriptografar essas informações.
A Marriott adquiriu a marca de hotéis Starwood em 2016, então, a companhia pode ter herdado este problema, pois os pesquisadores acreditam que os intrusos tinham acesso desde 2014. Em seu documento da SEC, a rede deu a entender que vai trabalhar para eliminar gradualmente os sistemas da Starwood.
Como a rede de hotéis Marriott tem várias unidades na Europa, provavelmente a companhia será alvo de escrutínio das autoridades da União Europeia e pode ser alvo de penalidades financeiras pelas regulações da GDPR. Por ora, a empresa criou um website com esclarecimentos aos consumidores e que diz que vai começar a notificar as vítimas individualmente via e-mail.
O portfólio de hotéis Starwood inclui: W Hotels; hotéis e resorts Sheraton; hotéis e resorts Westin; hotéis e resorts Le Méridien; Four Points by Sheraton; e hotéis Design.


Os comentários estão desativados.