Por Redação O Sul | 21 de setembro de 2026
Pelo menos quatro grupos internacionais de espionagem digital atacaram computadores corporativos por meio de falhas de segurança no navegador Google Chrome e no sistema operacional Windows. O método empregou um pacote de invasão chamado BlueMoon, que atingiu desde organizações não governamentais nos Estados Unidos até indústrias aeroespaciais e governos na Ásia. As fragilidades exploradas nos programas já foram corrigidas pela Microsoft e pelo Google nas atualizações liberadas no início de setembro de 2026.
As investigações conjuntas sobre a investida reuniram equipes de empresas de inteligência e cibersegurança como a Proofpoint e a Volexity, com colaboração direta do Centro de Inteligência contra Ameaças da Microsoft (MSTIC) e do Grupo de Inteligência de Ameaças do Google (GTIG). O trabalho coletivo permitiu isolar o funcionamento do pacote e interromper a proliferação das invasões contra alvos estratégicos.
O pacote funcionou de forma combinada e modular. Na prática, a vítima precisava apenas clicar em um endereço fraudulento recebido por e-mail para que o programa entrasse em operação silenciosa no computador. O código primeiro burlava as travas internas de segurança do navegador de internet e, em seguida, aproveitava um defeito no próprio Windows para assumir o controle dos privilégios da máquina. Concluída essa ponte, os invasores instalavam programas espiões específicos para cada operação.
A velocidade com que diferentes células tiveram acesso à ferramenta e a estrutura interna dos arquivos chamaram a atenção dos analistas. Nos relatórios técnicos, pesquisadores apontaram a existência de anotações extensas, históricos de testes de correção e referências diretas a rotinas típicas de assistentes automatizados. Essa dinâmica levantou a hipótese do emprego de ferramentas de inteligência artificial (IA) generativa na aceleração do desenvolvimento do código malicioso.
Em relatório, analistas da Proofpoint destacaram a gravidade da nova dinâmica: “Uma cadeia completa de invasão para o Chrome tem sido historicamente uma capacidade rara e de alto valor. O BlueMoon foi desenvolvido, implantado rapidamente e compartilhado entre múltiplos atores de ameaça em poucos dias e de forma a gerar fortes sinais de detecção. Isso pode refletir a redução de custos e de barreiras de entrada para essa classe de armamento, à medida que agentes de inteligência artificial capacitam invasores no desenvolvimento de ataques”.
Os criminosos também se aproveitaram do tempo que as empresas levam para distribuir uma correção de segurança. Como a base de programação do Chrome é pública na internet, o código de correção da falha ficou disponível publicamente semanas antes de chegar aos computadores das pessoas comuns. Os invasores estudaram essa solução antecipada e criaram uma armadilha para atingir os usuários desprotegidos antes da atualização oficial.
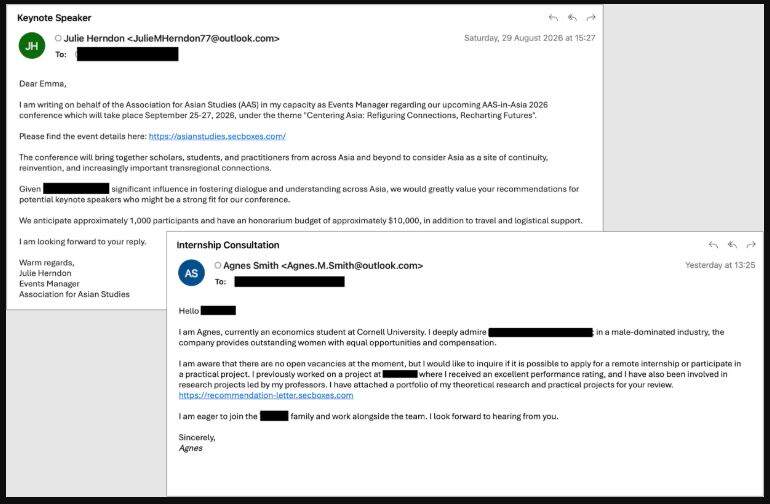
As vítimas receberam e-mails falsos com ofertas de estágio, convites para eventos acadêmicos e avisos sobre agendamento de vacinas. O primeiro grupo flagrado na ofensiva foi o JungleBamboo, identificado pelos relatórios como ligado a interesses do governo chinês. Quem clicava no link da mensagem tinha o navegador contaminado por um programa espião disfarçado de assistente de inteligência artificial do Google. A ferramenta falsa espionava a tela, registrava tudo o que a vítima digitava e roubava senhas salvas.
Outros grupos usaram a mesma porta de entrada para fins diferentes. Uma equipe de invasores mirou funcionários de ONGs americanas por meio de mensagens com pedidos falsos de doação. Outro grupo atacou fornecedores da indústria de defesa dos Estados Unidos para instalar um vírus silencioso de espionagem corporativa. Fora do território americano, registros semelhantes atingiram indústrias no Vietnã e órgãos de governo na Indonésia e em Cingapura.
Analistas de segurança da Proofpoint e da Volexity alertam que a única forma de bloquear o ataque é atualizar o navegador e o Windows o quanto antes. Com a instalação das versões mais recentes disponibilizadas pelo Google e pela Microsoft, o caminho usado pelos invasores fica trancado de forma definitiva no computador.
Por falar em segurança no universo digital, vírus espião para Android usa Wi-Fi para infectar outros dispositivos. As informações são do site TecMundo;







Verificação de Email - você receberá um email de confirmação após enviar o seu primeiro comentário, mas ele só será publicado depois que você clicar no link de verificação enviado para a sua conta de e-mail para confirma-lo. Os próximos comentários serão publicados automaticamente por 30 dias!